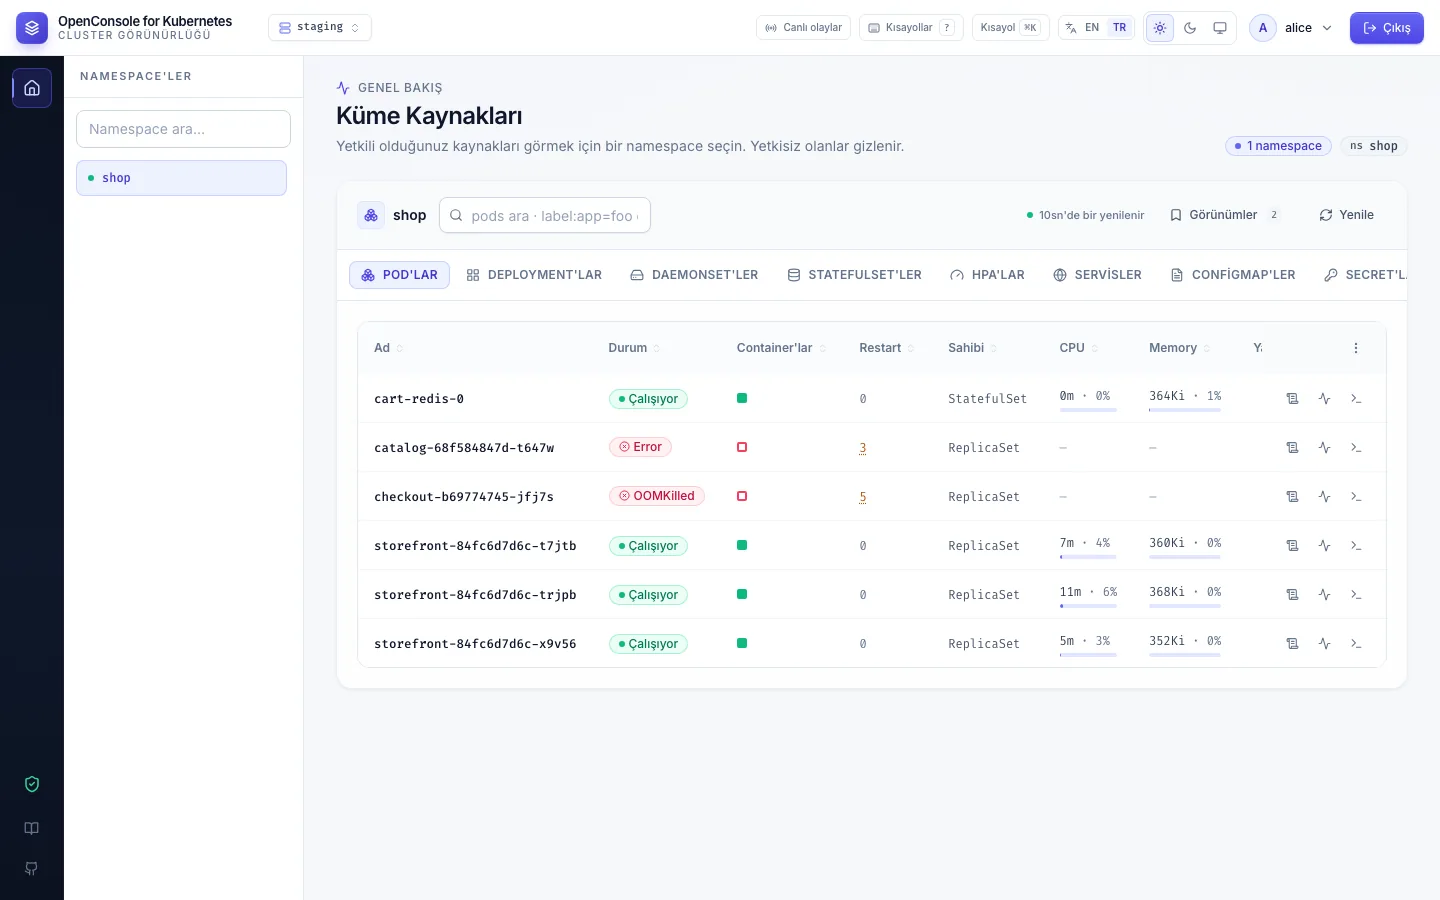
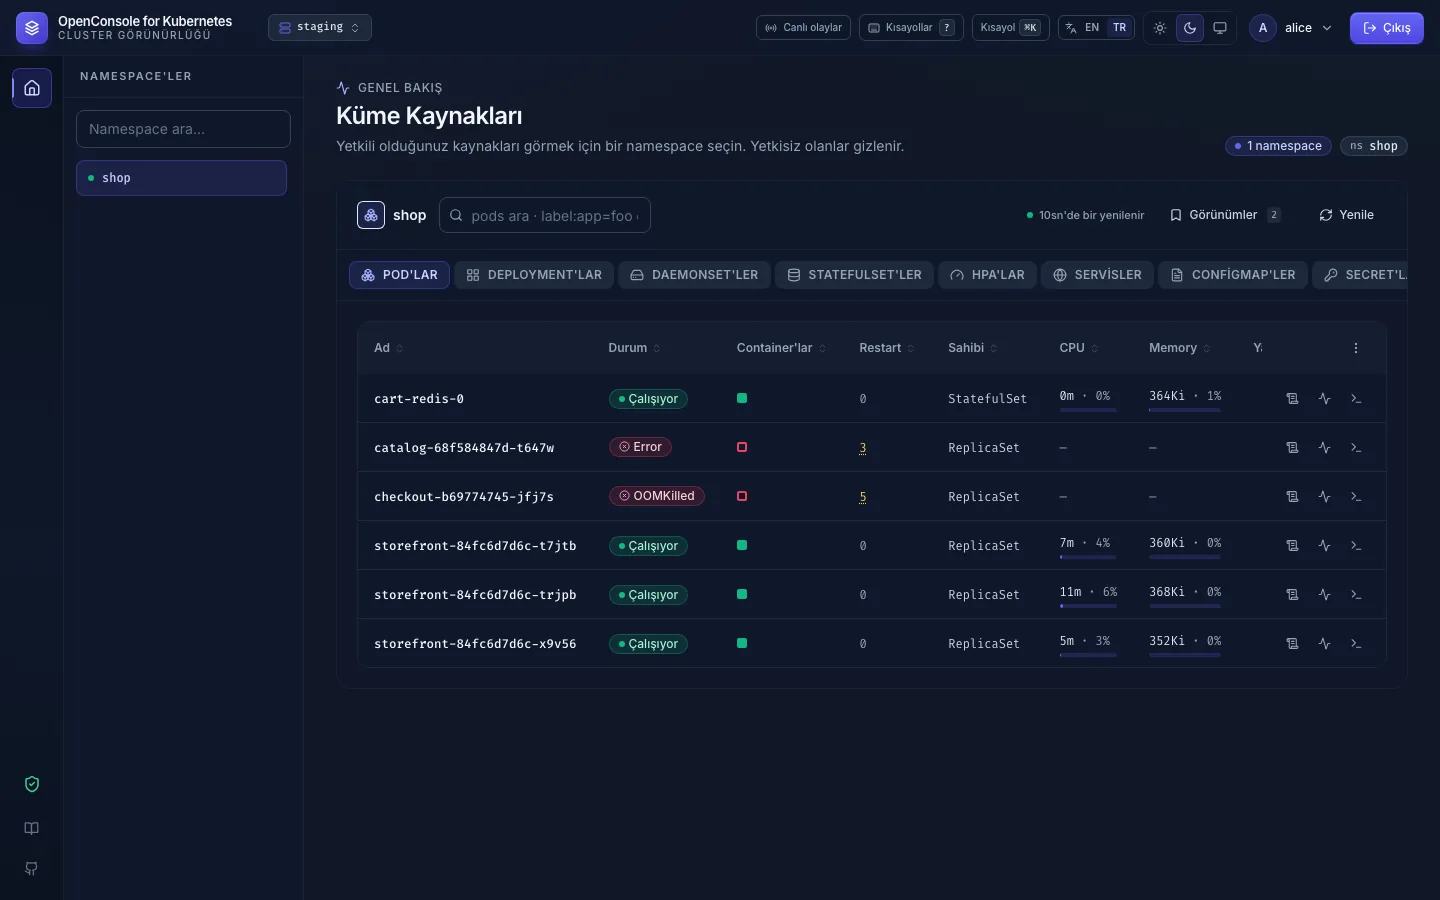
Yetki uygulamada verilir
Kullanıcılar, gruplar ve roller cluster ve namespace başına aksiyon izni verir. Kimseye Kubernetes kimlik bilgisi verilmez; konsol her cluster'ı tek bir ServiceAccount ile okur. Yerel, LDAP ve Azure AD hesapları.
Her aksiyon audit'e yazılır
Okumalar ve yazmalar, girişler, reddedilen çağrılar: her biri tek bir yapılandırılmış olay; uygulamada ve stdout'ta (Elastic için ECS). Pod shell oturumları kaydedilir ve tekrar oynatılabilir.
Pod neden hata veriyor
kubectl'in gösterdiği pod durumu, açıklamasıyla son çıkış kodu, restart öncesi log, limitlere göre CPU ve memory, restart geçmişi; adminler için genel bakış ve node ekranı.
Script'ler ve agent'lar için API
Sahibinin yetkisini asla aşmayan kapsamlı API anahtarları, OpenAPI 3.1 tanımı, düz REST ile loglar ve tek komut çalıştırma. Claude Code ve Cursor, insanlarla aynı kurallarla çalışır.