Azure AD (Entra ID)
Yapmak istediğiniz: kullanıcıların Microsoft iş hesaplarıyla giriş yapmasını sağlamak.
1. Uygulamayı kaydedin
Azure portal → Microsoft Entra ID → App registrations → New registration:
- Supported account types: yalnızca bu kuruluş dizinindeki hesaplar (single tenant).
- Redirect URI, platform Web:
https://<your OpenConsole host>/api/auth/azure/callback. - Certificates & secrets → New client secret; değerini kopyalayın.
- API izni gerekmez; OpenConsole yalnızca
openid profile emailister.
Uygulamanın overview sayfasındaki Directory (tenant) ID ve Application (client) ID değerlerini not edin.
2. OpenConsole'u yapılandırın
Yönetim → Azure AD (örnek değerler):
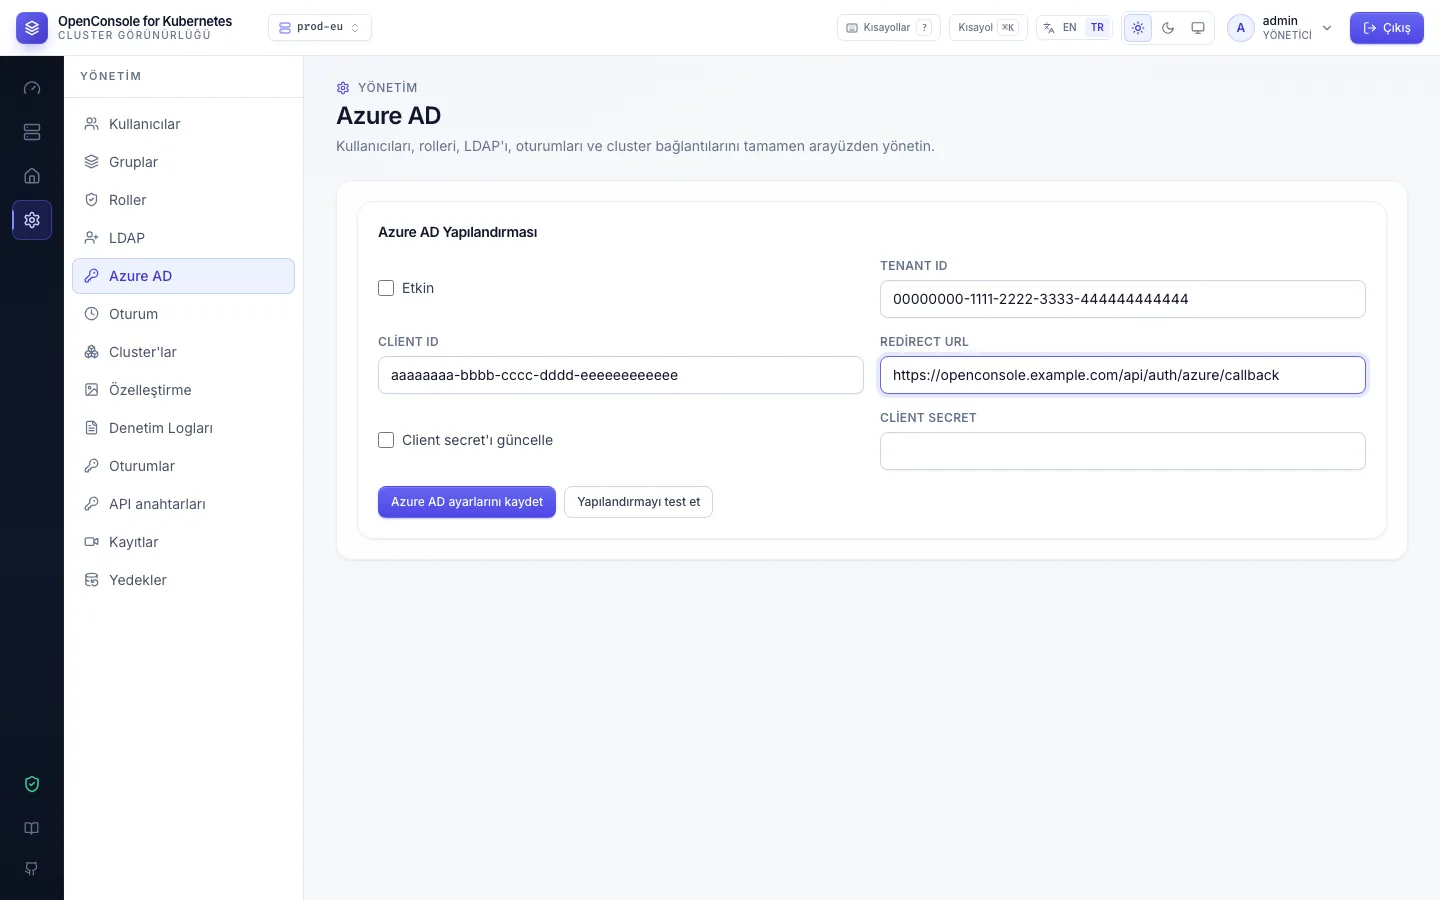
Etkin, Tenant ID, Client ID, Client secret (şifrelenerek saklanır; değiştirmek için Client secret'ı güncelle'yi işaretleyin), Redirect URL (yukarıda kaydettiğiniz URI'nin birebir aynısı). Kaydedin, ardından Yapılandırmayı test et. Giriş sayfasında artık Microsoft ile giriş yap görünür.
US Government ya da China bulutları için AZURE_AD_AUTHORITY değişkenini ayarlayın
(Ortam değişkenleri).
3. Kişilere erişim verin
Ya bir kez giriş yapmalarını bekleyin (hesap Azure AD kaynağıyla, hiçbir grupta olmadan, token'daki
preferred_username adıyla, o yoksa email ya da upn ile oluşur) ve sonra onları
gruplara ekleyin; ya da, daha iyisi, hesaplarını önceden oluşturun: Yönetim → Kullanıcılar → Yeni kullanıcı →
Azure AD kullanıcısı, ardından UPN ya da e-posta adresi (jane@example.com) ve grupları. İlk Microsoft girişleri bu
hesabı kullanır ve namespace'lerini hemen görürler.
Hesap nasıl bulunur
- Token'daki
preferred_usernameile; bu genellikle UPN'dir. - O tutmazsa, önceden oluşturulmuş ve henüz kimsenin giriş yapmadığı bir Azure AD hesabı aranır: adı
preferred_usernameile yalnızca büyük/küçük harf farkıyla eşleşen, ya da token'dakiemailveyaupnile eşleşen (UPNjdoe@corp.onmicrosoft.comolduğunda önceden oluşturulmuşjane.doe@corp.combulunur). - Hiç hesap yoksa bir hesap oluşturulur (yukarıya bakın).
Microsoft ile yalnızca Azure AD hesapları giriş yapar. Aynı adlı local ya da LDAP hesabı asla devralınmaz: giriş
reddedilir (403 sign_in_failed, detail this account can't sign in with this Microsoft account; audit user.login, sonuç failed, neden
not_azure_account). 2.23.0'a kadar böyle bir hesap Azure AD'ye çevriliyordu; birini local hesaptan Azure AD'ye
taşımak için hesabı silin ve bir Azure AD hesabı önceden oluşturun. Bir hesap sahiplenildiğinde user.login olayı bunu
kaydeder (linked_by, signed_in_as). Azure AD hesapları asla parola kabul etmez.
Bir hesap, ona ilk giriş yapan Microsoft hesabına aittir; bu, adına göre değil Entra nesne kimliğine (token'daki
oid) göre belirlenir. Sonradan aynı ada sahip olan başka biri (silinip yeniden oluşturulmuş ya da adı değişmiş bir
Entra kullanıcısı) aynı şekilde reddedilir, neden azure_oid_mismatch. Adı yeni kişiye vermek için OpenConsole
hesabını silip yeniden önceden oluşturun. Bu kontrolden önce giriş yapmış hesaplar bir sonraki girişlerinde bağlanır.
OpenConsole'dan çıkış yapmak kişinin Microsoft oturumunu kapatmaz. Birini durdurmak için OpenConsole hesabını devre dışı bırakın ya da Entra ID'de engelleyin.