Roller ve izinler
Yapmak istediğiniz: bir grup insanın neler yapabileceğini cluster ve namespace bazında tanımlamak.
Yönetim → Roller rolleri API erişimleri ve onları kullanan grup sayısıyla listeler. Altındaki Rol İzinleri seçili rolün verdiklerini gösterir.
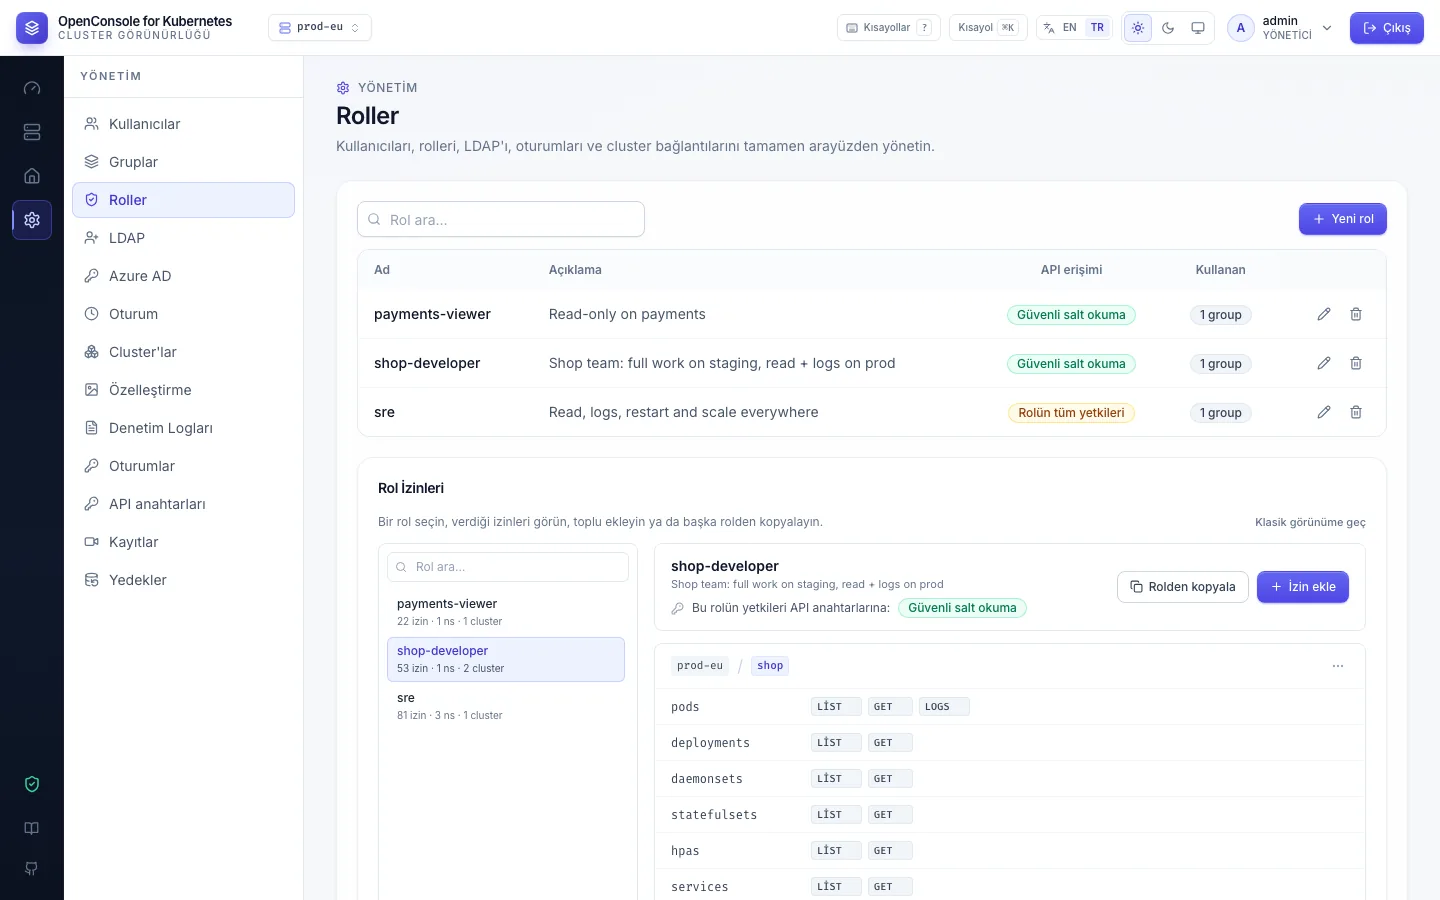
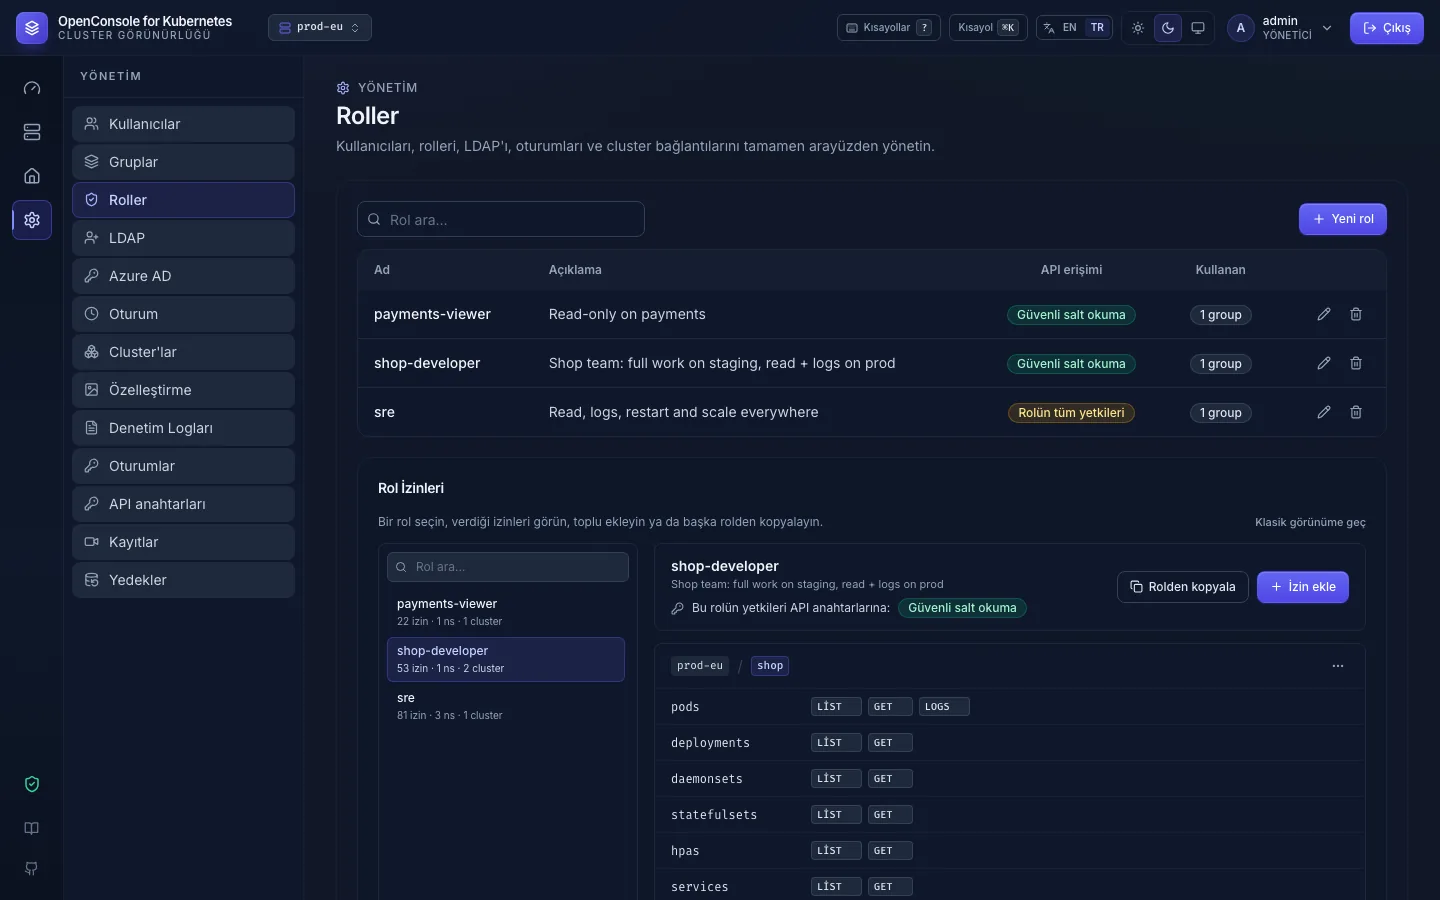
Rol oluşturmak
- Yeni rol: bir ad, isteğe bağlı bir açıklama ve anahtarlar için API erişimi (varsayılan Güvenli salt okuma).
- Rolü Rol İzinleri'nde seçin ve İzin ekle'ye tıklayın.
İzin eklemek
-
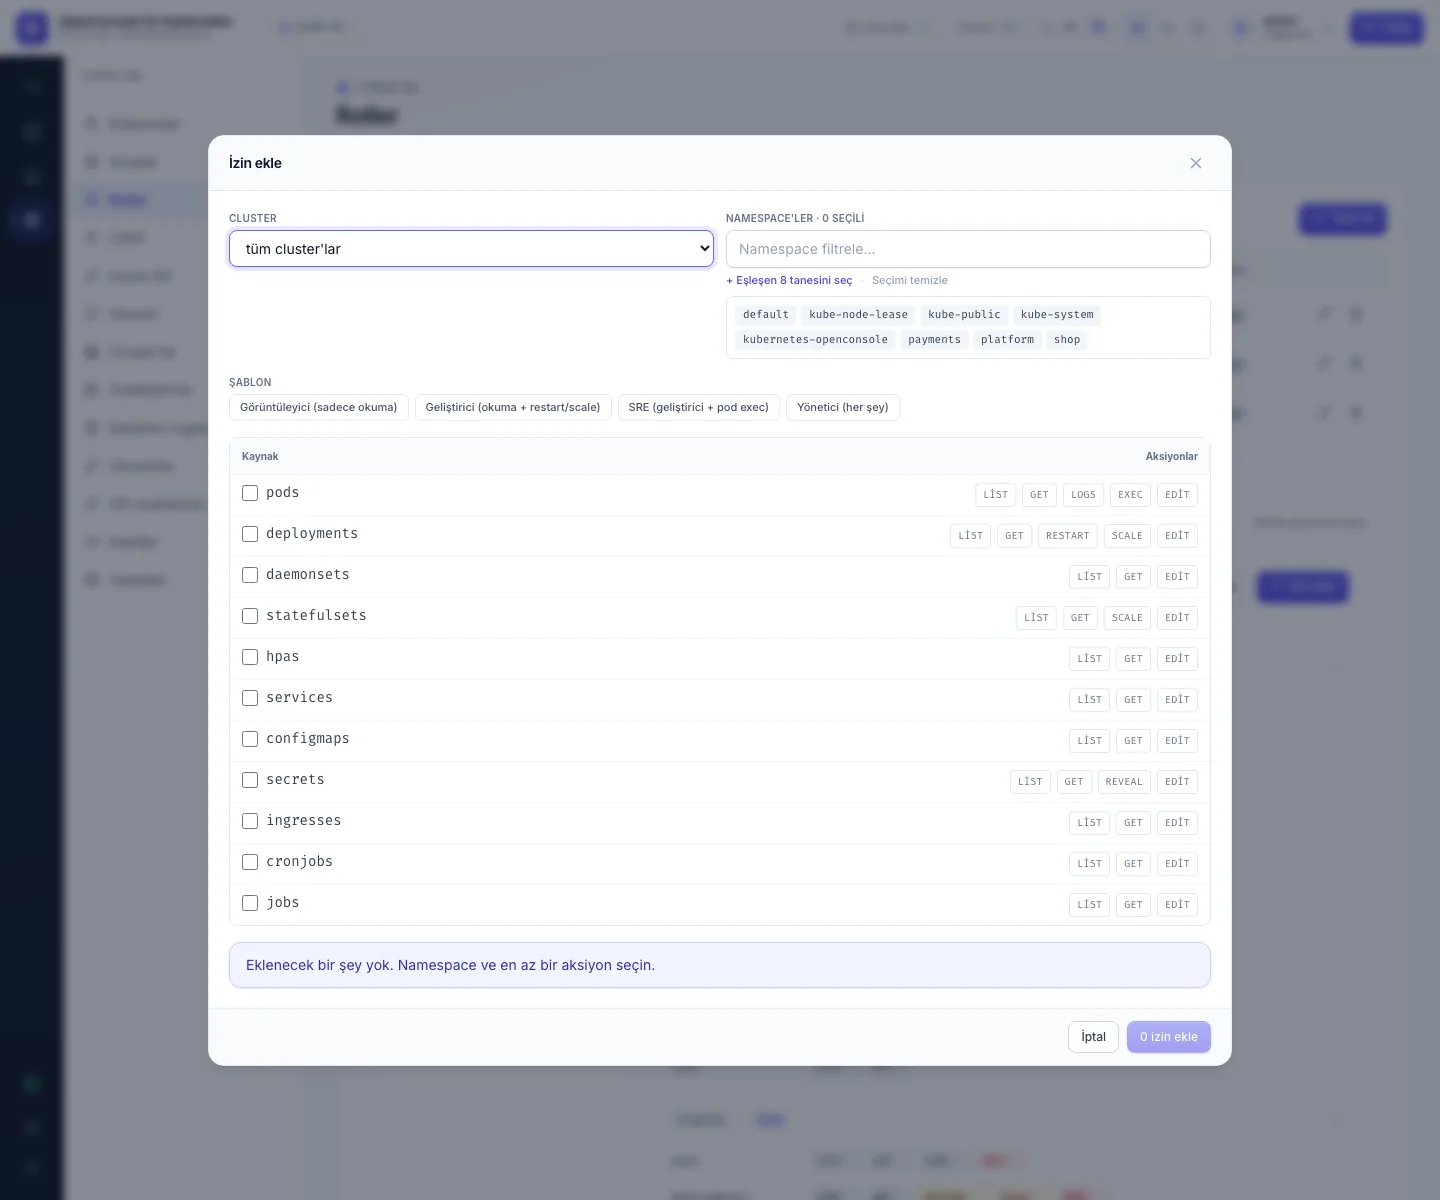
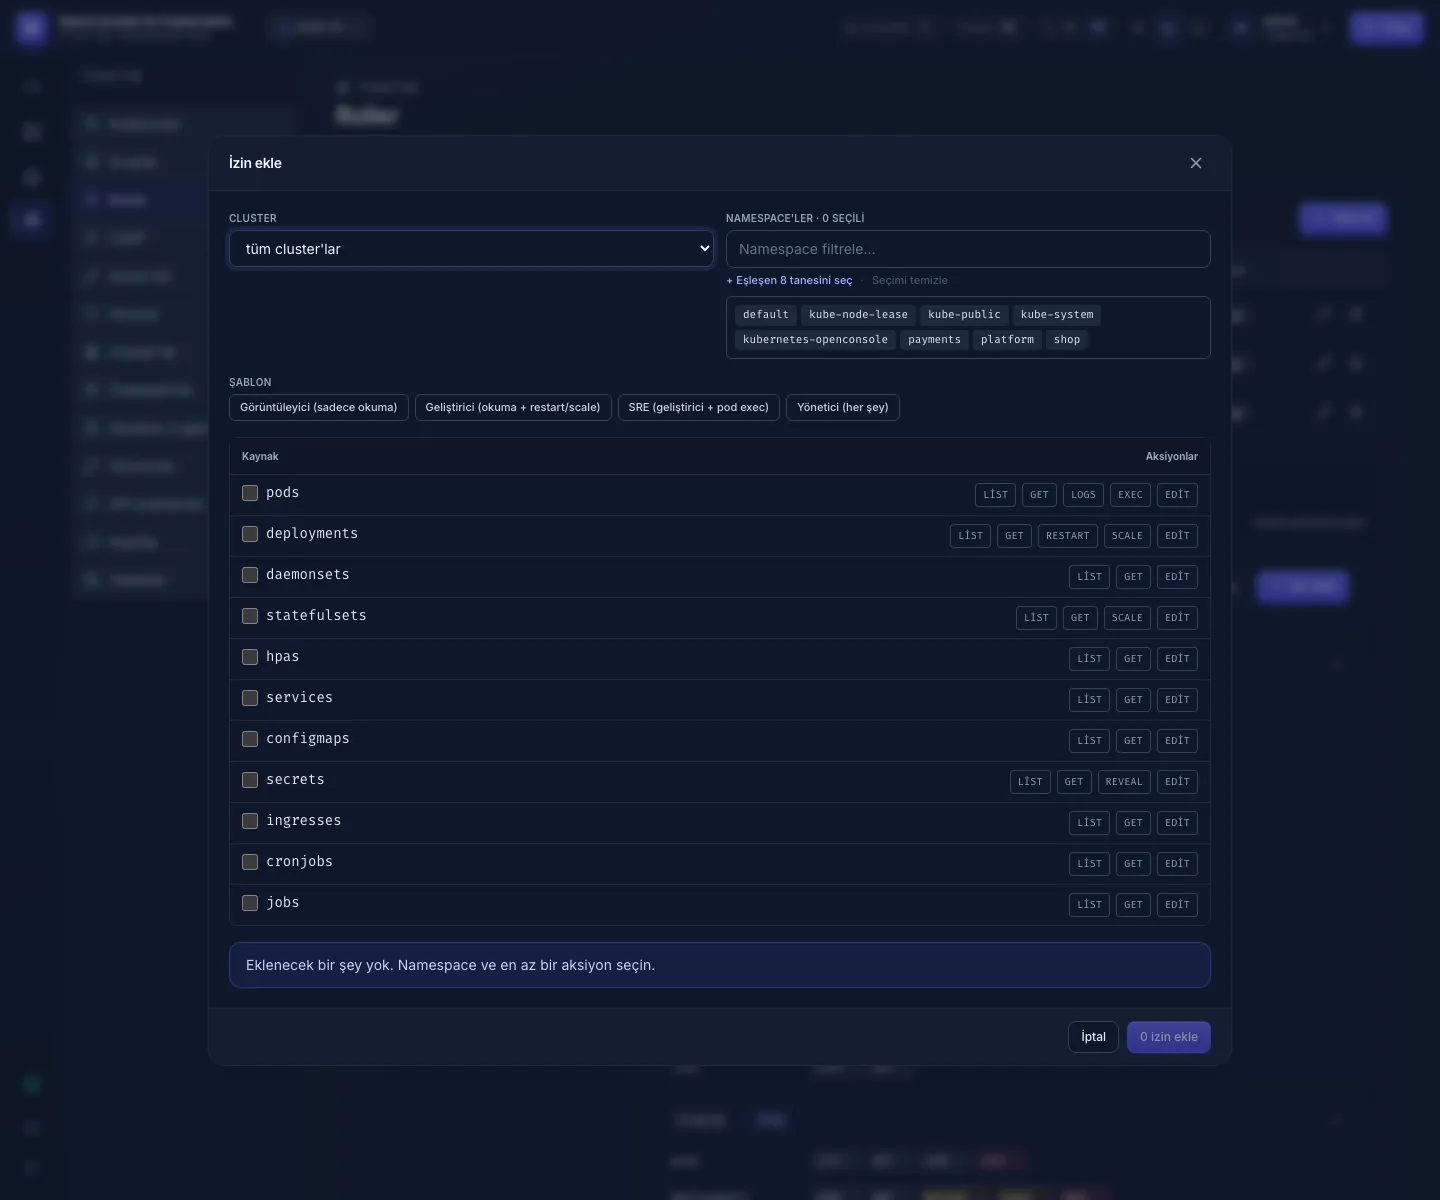
Cluster: tek bir cluster ya da tüm cluster'lar (sonradan eklenenler de).
-
Namespace'ler: bir ya da birden fazla; filtrelemek için yazın, Eşleşen N tanesini seç filtrenin gösterdiği her namespace'i seçer. "Bütün namespace'ler" diye bir seçenek yoktur: sonradan oluşturulan namespace'lerin eklenmesi gerekir.
-
Şablon seçin ya da hücreleri tek tek işaretleyin:
Şablon Verdiği Görüntüleyici (sadece okuma) her türde listveget, Secret metadata'sı dahil; log yokGeliştirici Görüntüleyici + pods:logs,deployments:restart,deployments:scale,statefulsets:scaleSRE Geliştirici + pods:exec, ayrıca Deployment, StatefulSet ve ConfigMap'lerdeeditYönetici (her şey) secrets:reveal,secrets:editve her türdeeditdahil her aksiyonYönetici şablonu kimseyi admin yapmaz; her aksiyonu seçilen namespace'lerde verir.
-
N izin ekle, cluster × namespace × işaretli hücre başına bir izin ekler. Zaten var olanlar atlanır.
Bütün aksiyonların listesi: Uygulama izinleri.
Rolü değiştirmek
- İzinler kartlar halinde gösterilir; aynı izinlere sahip namespace'ler aynı kartı paylaşır. Kartı yerinde düzenleyin ya da kaldırın.
- Rolden kopyala başka bir rolün izinlerini bu role kopyalar: shop-developer'dan payments-developer'ı üretip sonra namespace'i değiştirmenin hızlı yolu.
- Değişiklikler her üyede bir sonraki tıklamasında geçerli olur. Her değişiklik audit log'a yazılır
(
permission.create,permission.delete, izinle birlikte).
Rolü insanlara bağlamak
Roller tek tek kullanıcılara değil, her zaman gruplara verilir: Yönetim → Gruplar → Düzenle → Roller. Bkz. Kullanıcılar ve gruplar.