Kullanıcılar ve gruplar
Kullanıcılar
Yönetim → Kullanıcılar her hesabı kaynağı, API erişimi, admin işareti, durumu ve gruplarıyla listeler.
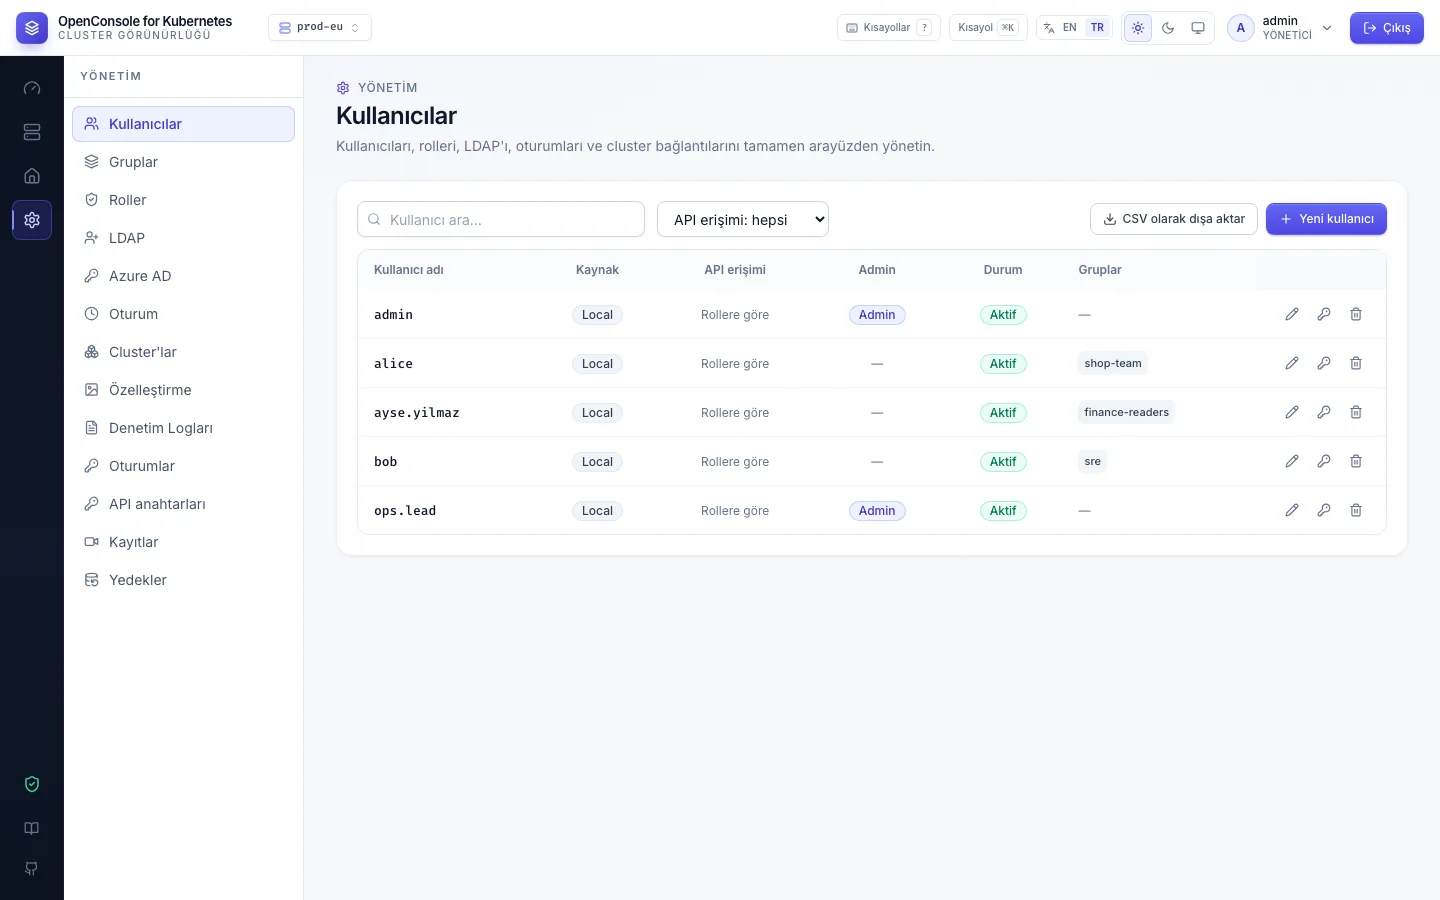
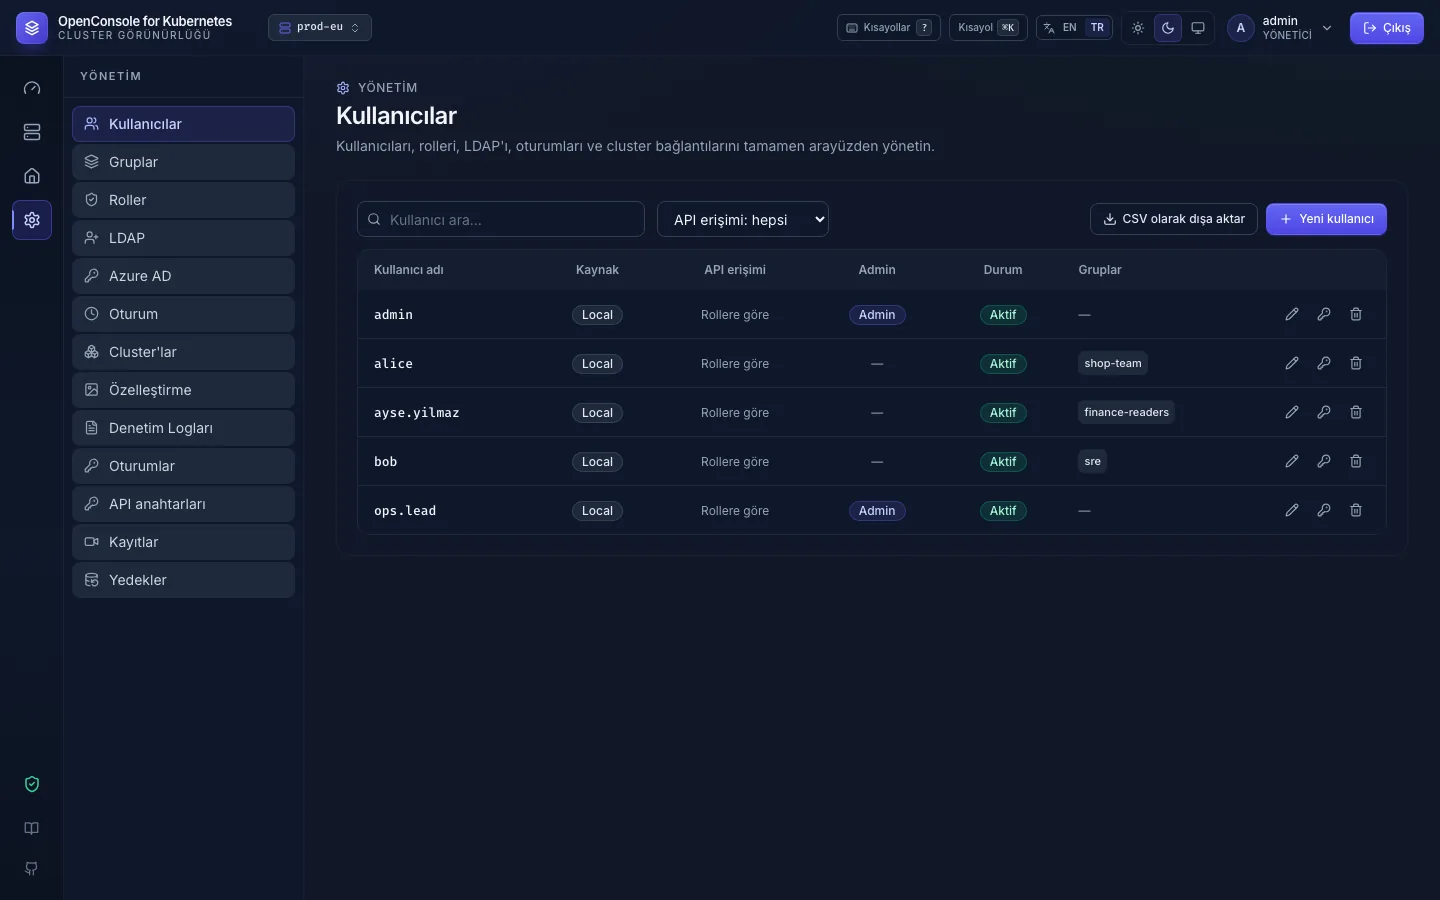
| Kaynak | Giriş yöntemi | Parolanın tutulduğu yer |
|---|---|---|
| Local | kullanıcı adı + parola | OpenConsole (bcrypt) |
| LDAP | dizindeki kullanıcı adı + parola | dizin |
| Azure AD | Microsoft ile giriş yap | Entra ID |
Parolanın nasıl kontrol edileceğini kaynak belirler: LDAP hesapları yalnızca dizine karşı, Azure AD hesapları hiçbir
zaman parolayla. Başarısız bir giriş her zaman aynı yanıtı alır; böylece form bir hesabın var olup olmadığını ele
vermez. Gerçek nedeni user.login audit olayı kaydeder.
Oluşturma
Yeni kullanıcı local bir hesap oluşturur: kullanıcı adı, ilk parola, gruplar ve admin için Admin yetkisi ver. LDAP ya da Azure AD açıksa yanındaki ok bir menü açar:
- Yerel kullanıcı: yukarıdaki gibi.
- LDAP'tan içe aktar…: dizinde arayın ve kişileri doğrudan gruplara aktarın (LDAP).
- Azure AD kullanıcısı: bir hesabı UPN ya da e-posta (
jane@example.com) ve gruplarıyla önceden oluşturun; kişi ilk Microsoft girişinde bir şeyler görsün (Azure AD).
Oluşturulan ya da içe aktarılan yeni hesaplar bir süre listenin başında, Yeni etiketiyle görünür. Hiçbir grupta olmayan kullanıcı hiç namespace görmez. Local bir kullanıcı belirlediğiniz parolayı değiştirmeye zorlanmaz; değiştirmesini siz söyleyin.
Düzenleme, sıfırlama, devre dışı bırakma, silme
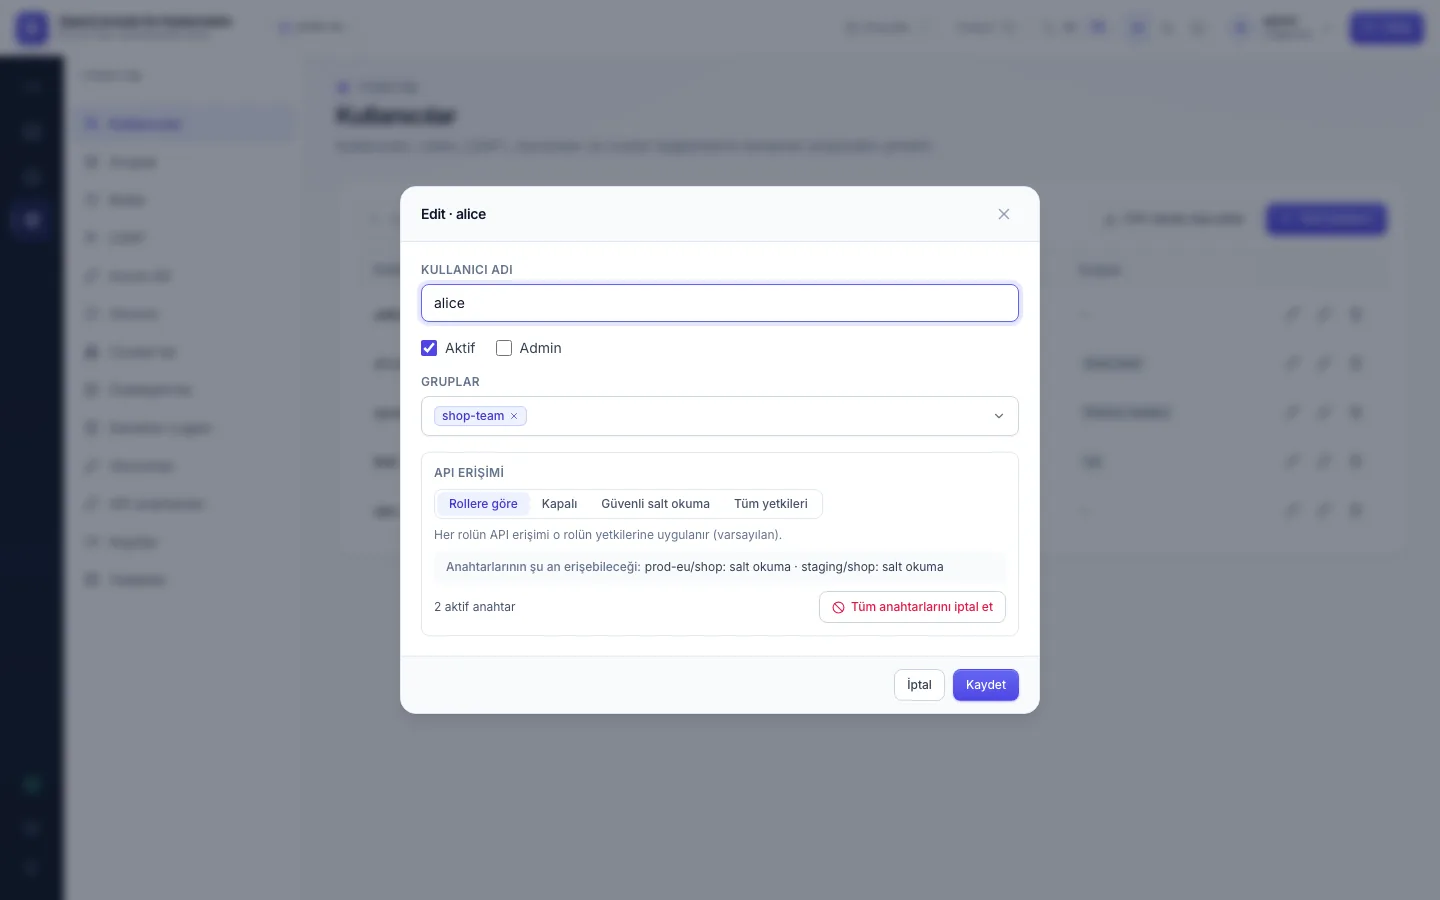
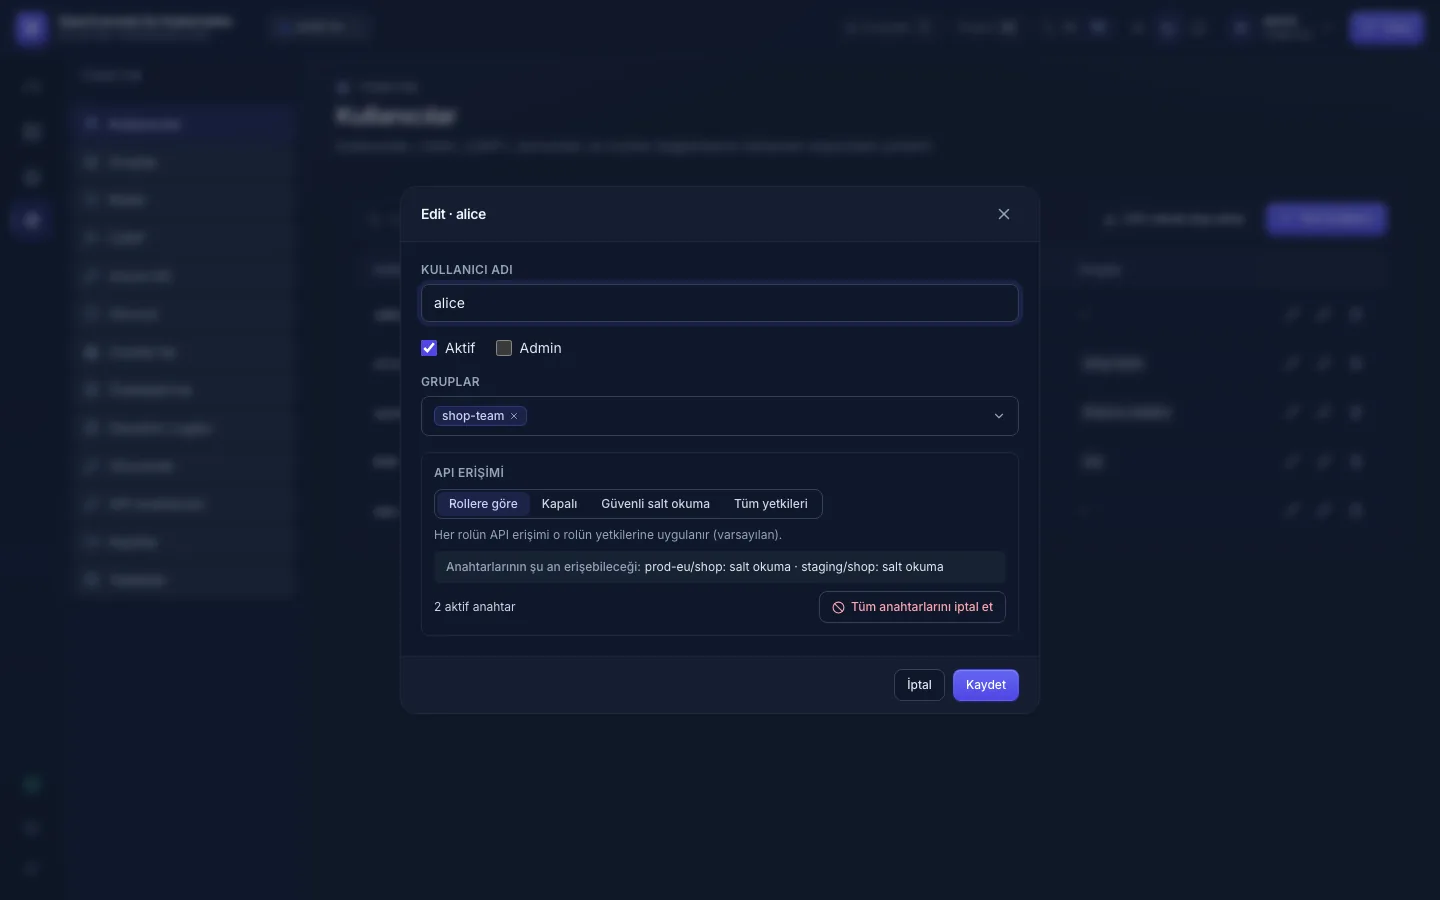
- Düzenle (kalem): aktiflik, admin, gruplar ve kullanıcının API erişimi.
- Parola sıfırla (anahtar simgesi, yalnızca local hesaplar): yeni bir parola belirler; varsayılan olarak bir sonraki
girişte değiştirilmesi gerekir. Kullanıcının her yerdeki oturumu kapatılır (
user.reset_password). - Devre dışı bırakma (Aktif işaretini kaldırın): oturumları anında iptal edilir ve her isteği, API anahtarları dahil, reddedilir; yeni shell ya da log akışı açılmaz (açık olan kapanana kadar sürer). Silmeye tercih edin.
- Silme (çöp kutusu): hesabı ve üyeliklerini kaldırır; hesabın yaptıkları audit log'da kalır.
- Son aktif admin devre dışı bırakılamaz, adminliği alınamaz ve silinemez.
Gruplar
Yönetim → Gruplar: grup, rol alan bir kullanıcı kümesidir.
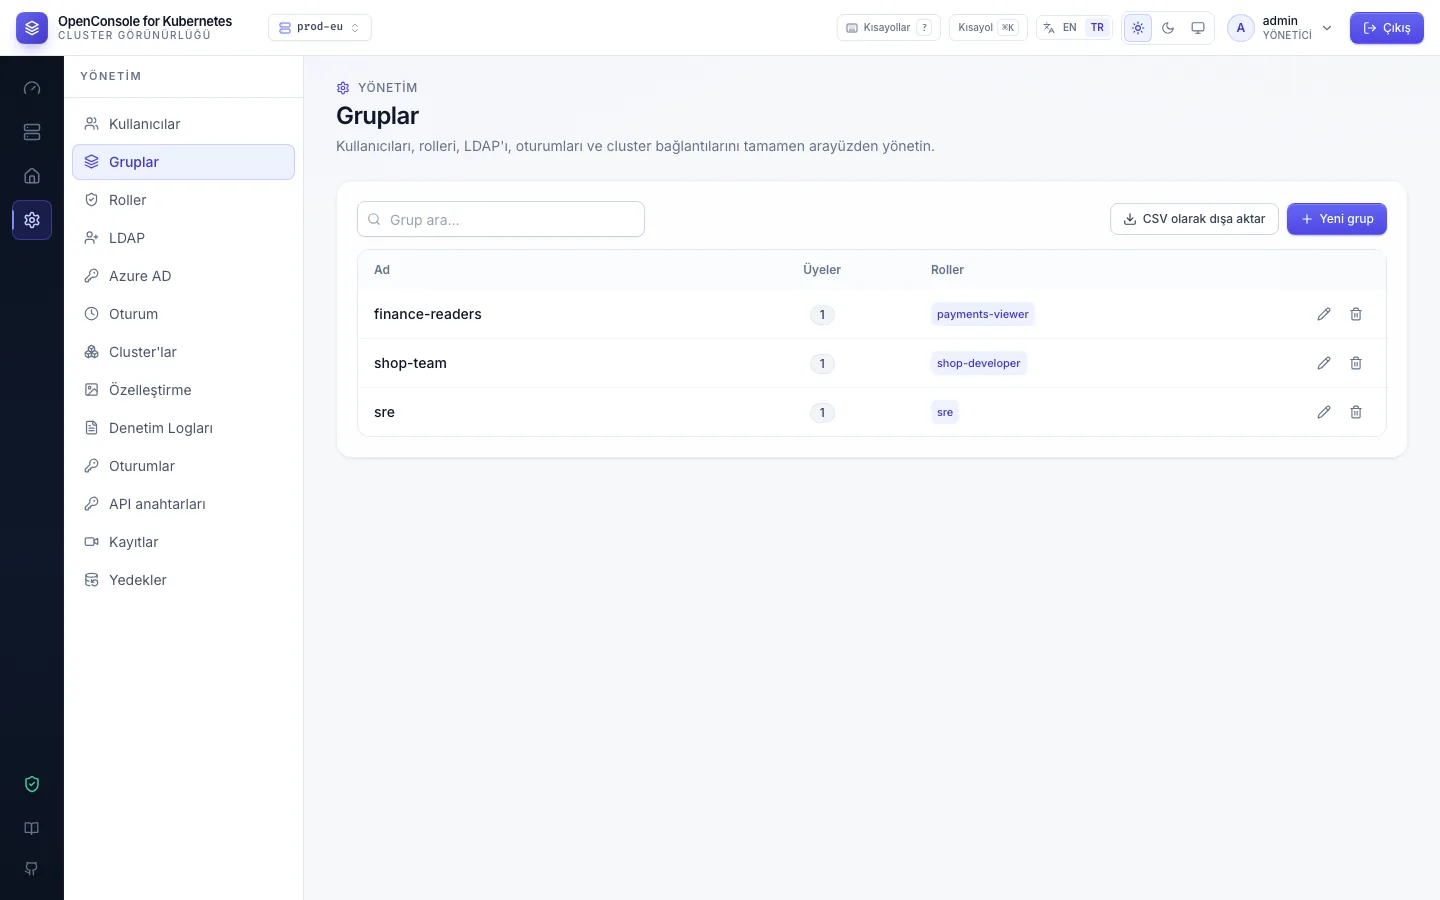
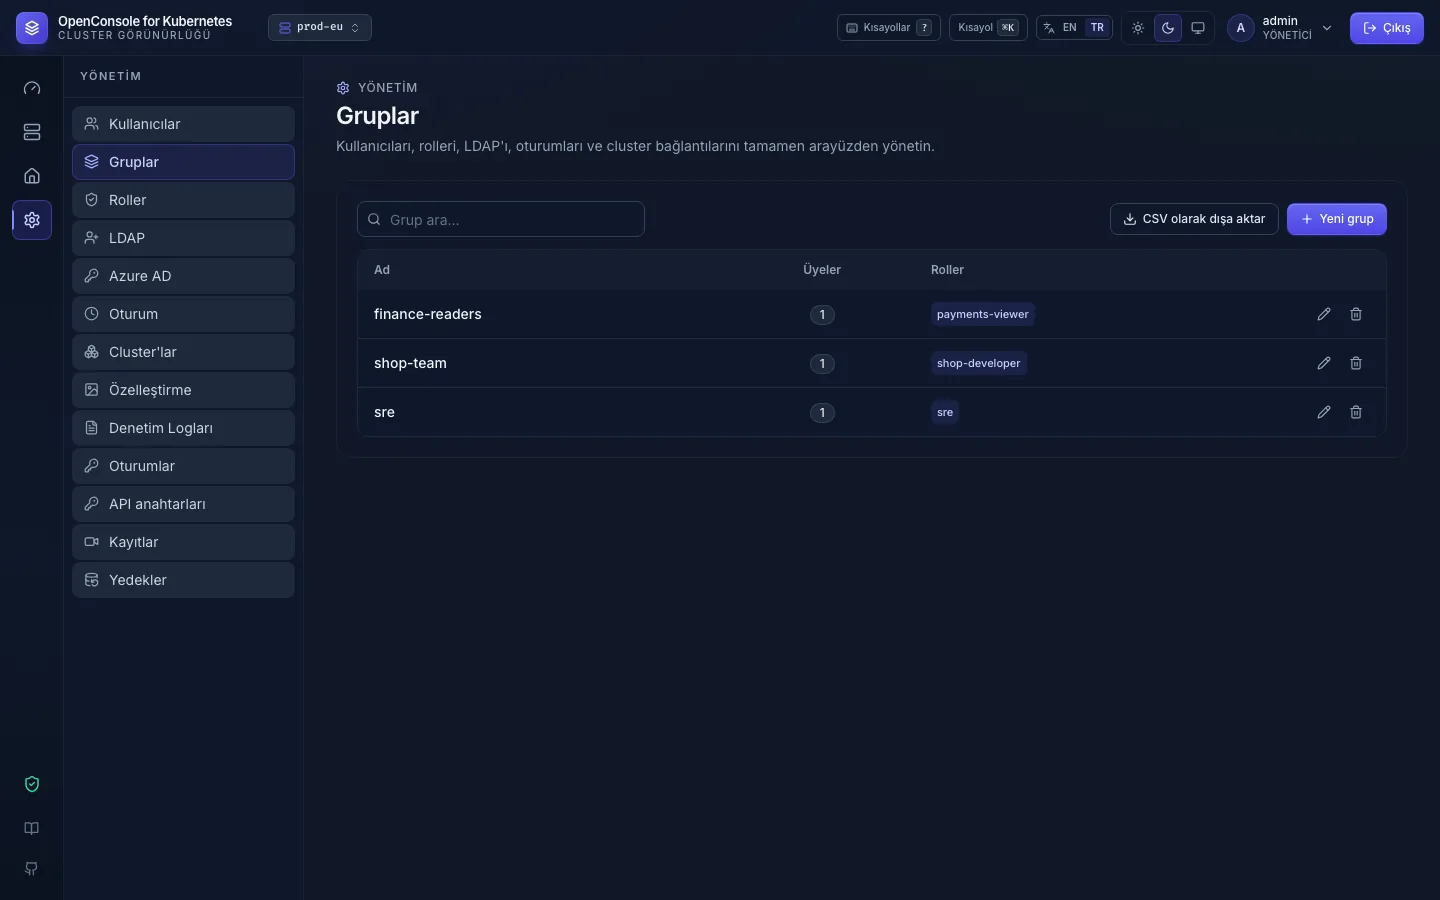
Yeni grup bir ad ister; sonra Düzenle (kalem) → Rol atayın… ve üyeler. Bir kullanıcının gruplarını Yönetim → Kullanıcılar → Düzenle'den de belirleyebilir ya da LDAP'tan içe aktarırken grupları seçebilirsiniz.
Erişim gözden geçirmeleri
Kullanıcılar ve Gruplar ekranlarında CSV olarak dışa aktar: kullanıcılar kaynak, admin ve aktiflik işaretleri ve
gruplarıyla; gruplar üyeleri ve rolleriyle. Her dışa aktarma audit'e yazılır (user.export, group.export). Rollerin verdiği
izinlerle birlikte bu, "kim neyi, hangi grup üzerinden yapabiliyor" sorusunu yanıtlar.