Secret'lar
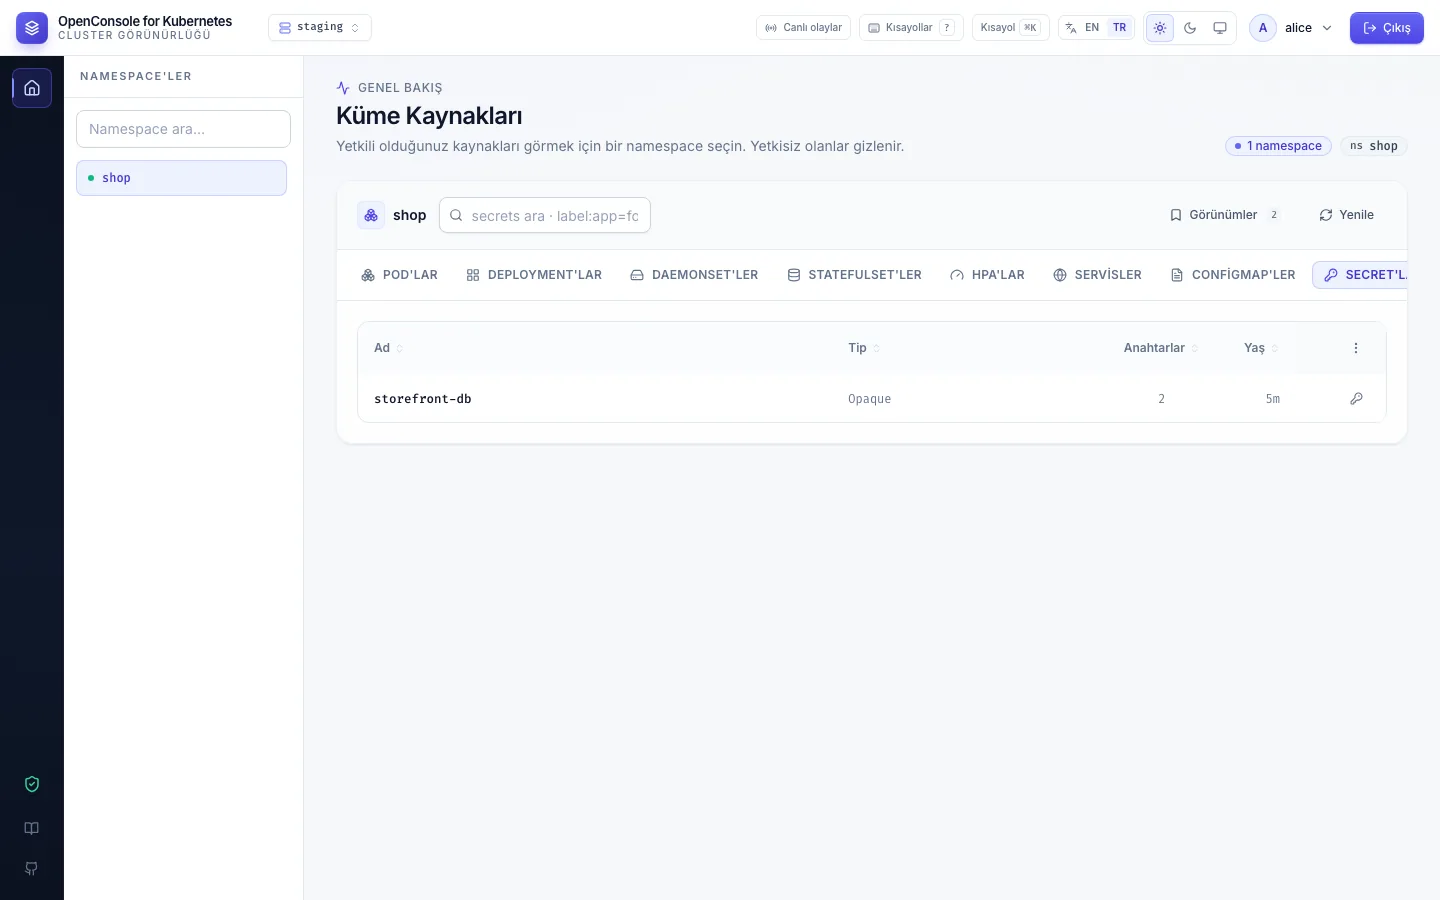
Yapmak istediğiniz: bir Secret'ın var olduğunu ve doğru anahtarları taşıdığını kontrol etmek, tek bir değeri okumak ya da değiştirmek.
Bir Secret'ın varlığını görmek, bir değeri okumak ve değiştirmek ayrı izinlerdir:
| İzin | Ne verir |
|---|---|
secrets:list | Secret'lar sekmesi: ad, tip, anahtar sayısı, yaş |
secrets:get | Anahtarlar: tip, Değiştirilemez (immutable) işareti, label'lar, annotation'lar, anahtar adları ve boyutları; değerler yok |
secrets:reveal | Bir anahtarda Göster: o anahtarın değeri, kopyalama ve gizleme ile |
secrets:edit | YAML: Secret'ın tamamı editörde, değerler dahil |
Tek bir değeri okumak
Anahtarlar Secret'ı değerleri olmadan açar. Bir anahtarın yanındaki Göster yalnızca o değeri getirir; Gizle'ye basınca ya da pencereyi kapatınca değer unutulur.
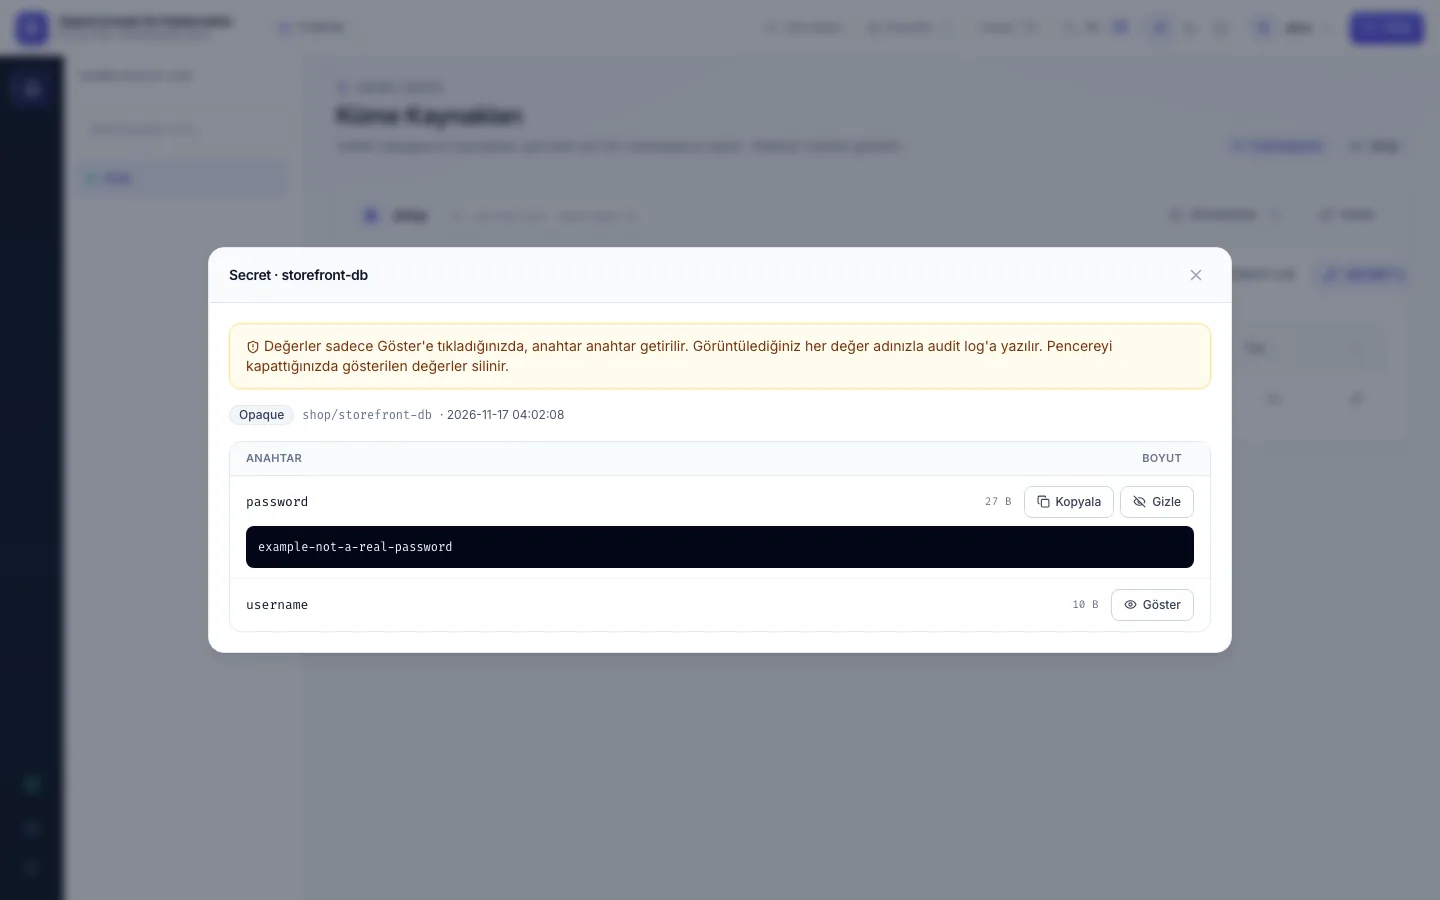
Gösterdiğiniz her değer audit log'a yazılır (secret.reveal, anahtarın adıyla; değeri asla yazılmaz). Değerler
listeyle ya da Anahtarlar ile hiçbir zaman gelmez; veriyi içinde taşıyan
kubectl.kubernetes.io/last-applied-configuration annotation'ı da çıkarılır. Gösterilen değer
Cache-Control: no-store ile gönderilir; ikili (binary) bir değer base64 olarak ve bu belirtilerek gelir.
Değiştirmek
secrets:edit izniniz varsa YAML editörü açar (YAML görüntüleme ve düzenleme). Metin değerleri
stringData altında okunur halde gelir; base64 yerine düz metin düzenlersiniz. İkili (binary) değerler data altında
base64 kalır. Uygularken Kubernetes stringData'yı data ile birleştirir. YAML'dan bir anahtarı silmek onu
Secret'tan da siler. Dry-run sonucu da aynı biçimde gelir; böylece diff aynı biçimdeki değerleri karşılaştırır. YAML'ı açmak audit'e yazılır (secret.view_yaml),
uygulamak da (secret.apply).
- Secret'lar sekmesi yok: burada
secrets:listizniniz yok ya da admin Secret'ları herkes için kapatmış. - Göster düğmesi yok:
secrets:getizniniz var amasecrets:revealyok. - Bir Secret'ta YAML düğmesi yok: açmak için
secrets:editgerekir; YAML her değeri taşıdığı içingetya darevealyetmez. - "OpenConsole'un bu cluster'daki hesabı bunu okuyamıyor": cluster bağlantısı Secret okuyamıyor; yöneticinize sorun.