YAML görüntüleme ve düzenleme
Yapmak istediğiniz: nesnenin tamamını görmek ya da düğmesi olmayan bir şeyi değiştirmek (bir ortam değişkeni, bir limit, bir ConfigMap değeri).
Görüntüleme
Bir satırdaki ya da ayrıntı panelindeki YAML nesneyi cluster'ın sakladığı haliyle, salt okuma olarak açar:
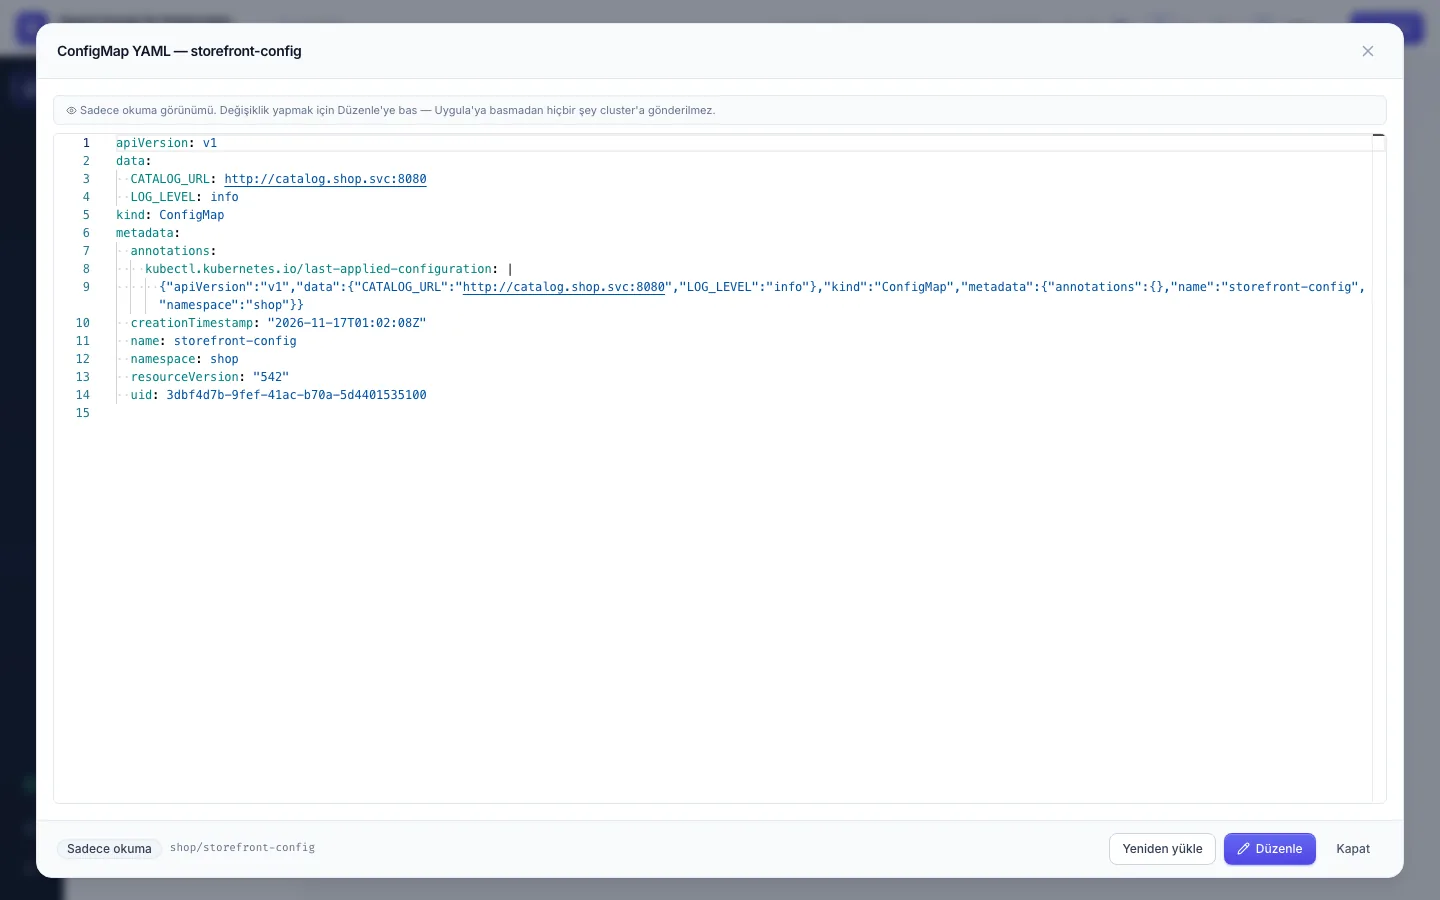
Pod, Deployment, DaemonSet, StatefulSet, HPA, Service, ConfigMap, Ingress, CronJob ve Job'larda vardır; Secret'larda
da, ama yalnızca secrets:edit ile (Secret'lar).
Düzenleme
-
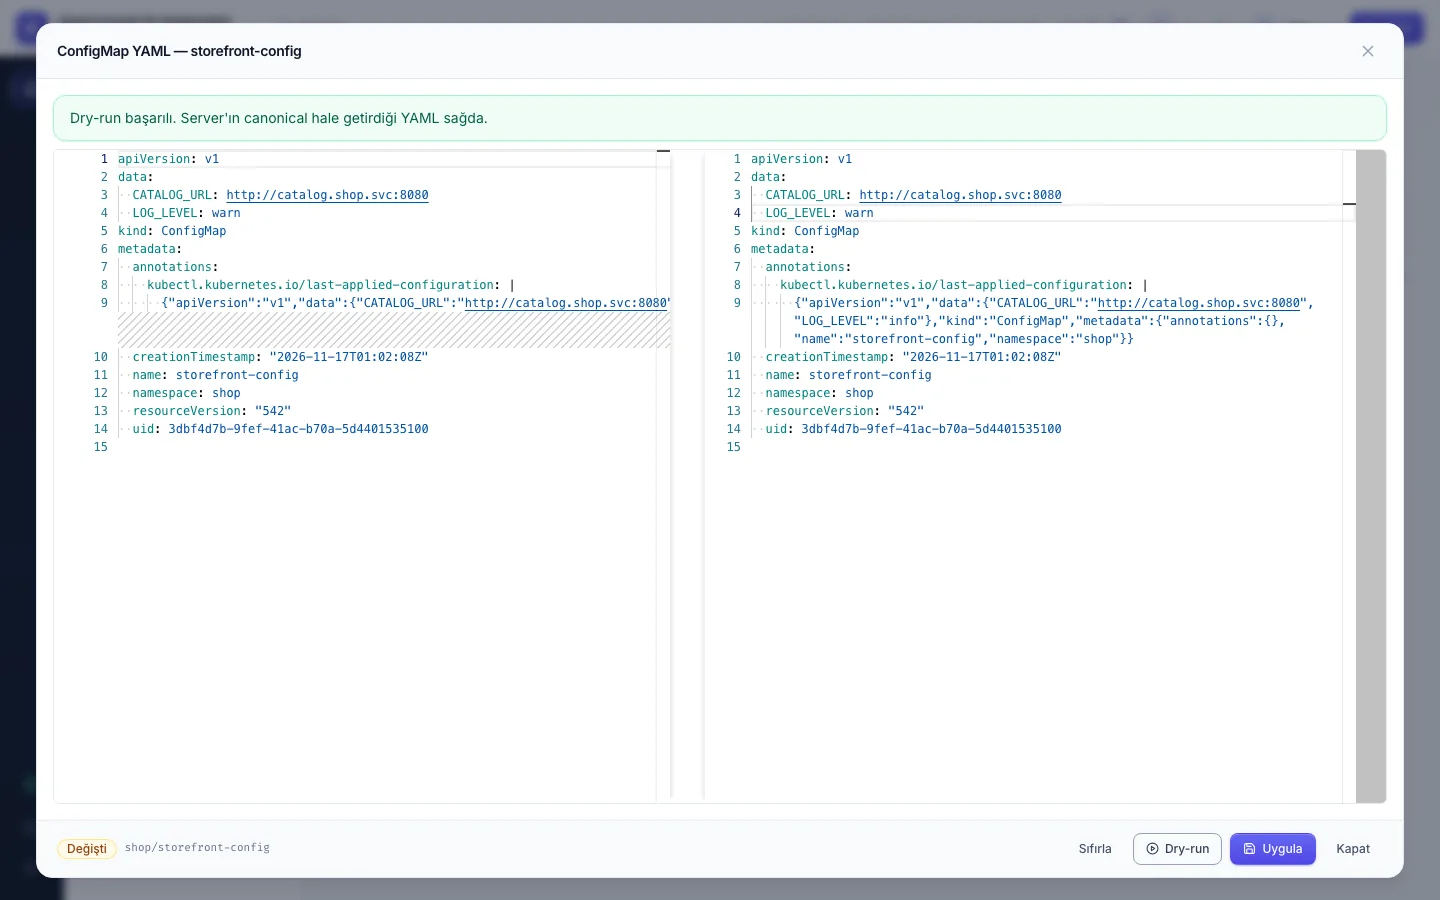
Düzenle görünümü editöre çevirir: sağda sizin sürümünüz, solda cluster'ınki.
-
Gerekeni değiştirin.
-
Dry-run YAML'ı Kubernetes API server'a gönderir; server onu kontrol eder ve varsayılan değerlerini doldurur, ama saklamaz. Sağ taraf o zaman nesneyi saklanacağı haliyle gösterir; diff de gerçek değişikliği gösterir:
-
Uygula değişikliği saklar. Sıfırla değişikliklerinizi atar.
YAML'ı açmak bir okuma olarak audit'e yazılır (<kind>.get, ör. deployment.get). Her uygulama audit log'a
yazılır (<kind>.apply, dry_run ile ve YAML'ın önceki ve sonraki halinin kısa hash'leriyle;
YAML'ın kendisi asla yazılmaz).
"Conflict": biri sizden önce değiştirdi
YAML, nesnenin resourceVersion değerini taşır. Siz açtıktan sonra nesne cluster'da değiştiyse (başka bir kullanıcı,
bir controller, bir deploy pipeline'ı), Uygula onların değişikliğinin üzerine yazmak yerine 409 Conflict yanıtı
verir. Düzenlemenizi bir yere kopyalayın, Yeniden yükle'ye basın, değişikliği güncel YAML üzerinde tekrar yapın ve
uygulayın.
Buradaki düzenleme doğrudan bir değişikliktir. Nesneyi Helm, Argo CD ya da Flux yönetiyorsa bir sonraki sync onu geri alabilir; değişikliği Git'te de yapın.
- Düzenle düğmesi yok: bu namespace'te
<kind>:getizniniz var ama<kind>:edityok (örneğinconfigmaps:edit). - Düzenle herkes için yok: admin YAML düzenlemeyi kapatmış (
FEATURE_YAML_EDIT=false). - Dry-run bir Kubernetes mesajıyla başarısız oluyor (
invalid,forbidden): mesajı okuyun; API server YAML'ı reddetmiştir ya da cluster bağlantısı bu türü güncelleyemiyordur.